2026.10.21
NICT、相次ぐ情報漏えいの原因の一つとして「A2B攻撃」を特定
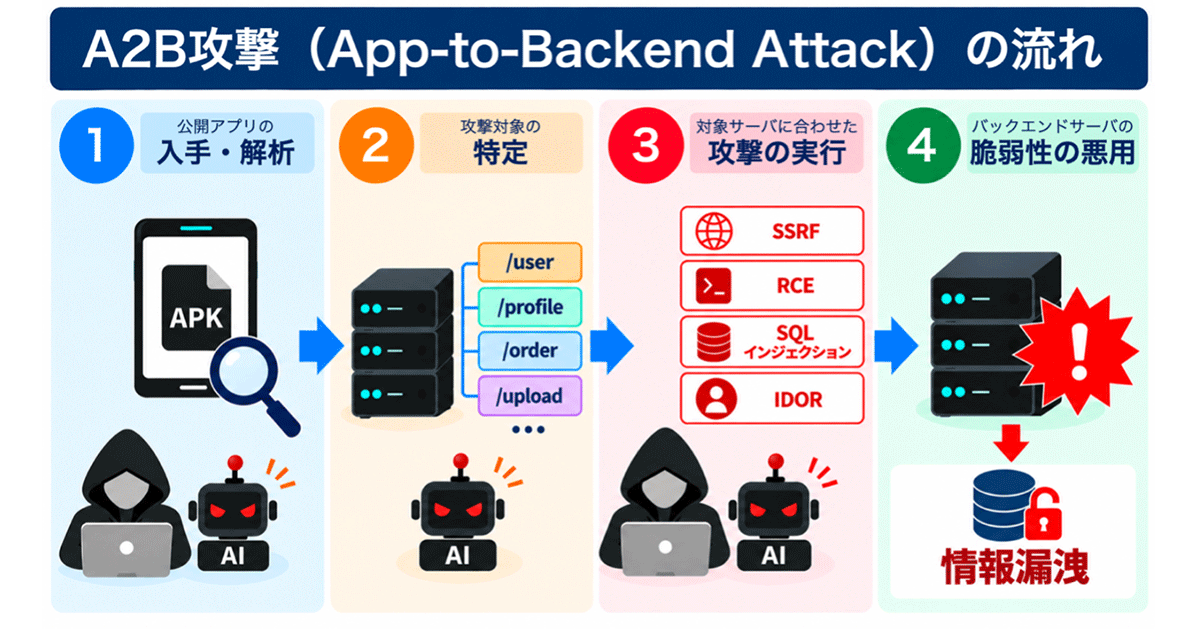
2026年10月13日、NICT(国立研究開発法人情報通信研究機構)は、国内で相次ぐ情報漏えいの原因の一つとして、公開アプリを悪用した「A2B攻撃」を特定したと発表しました。NICTの脅威情報分析チーム「LETTICE」が特定したこの攻撃は、Androidアプリを糸口にバックエンドサーバーを狙うもので、「A2B」は「App-to-Backend Attack」の略です。同様の問題はiOSアプリやWebサービスでも起こる可能性があるとのことです。
攻撃の流れとしては、攻撃者が公開アプリを入手して解析し、サーバーの接続先や通信仕様(API)を調べることから始まります。非公開のつもりだったサーバーの仕様が攻撃者に知られ、その情報を基に弱点を狙い撃ちされるというものです。サーバーに脆弱性がある場合は、個人情報などの漏えいにつながる恐れがあります。
さらにNICTは、AIの活用でアプリの解析や脆弱性探しが効率化され、こうした攻撃がより多くのシステムに広がる可能性にも注意が必要だと指摘しています。
【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」|国立研究開発法人情報通信研究機構
www.nict.go.jp
企業向けのアドバイス
- Androidアプリを公開する事業者は、LETTICEが公表した注意喚起の詳細を「CYNEX Library」から確認することを推奨します。
- アプリおよび連携サーバーの脆弱性の点検および確認を徹底してください。
- アクセスログの監視体制を強化し、早期検知の仕組みを構築することを推奨します。
掲載されているアドバイスはあくまで参考情報です。サイトのご利用にあたってをご覧のうえ、ご活用ください。
執筆者

サイバーセキュリティラボ 編集部
サイバーセキュリティラボとは、中堅・中小企業がセキュリティの課題を理解し適切な対応をとれるよう支援するため、USEN&U-NEXT GROUPのUSEN ICT Solutionsに設立された情報発信の組織です。サイバーセキュリティラボ 編集部には、セキュリティエンジニアやネットワークエンジニア、セキュリティサービスを販売するセールスなど、さまざまなメンバーが在籍しています。